問題現象
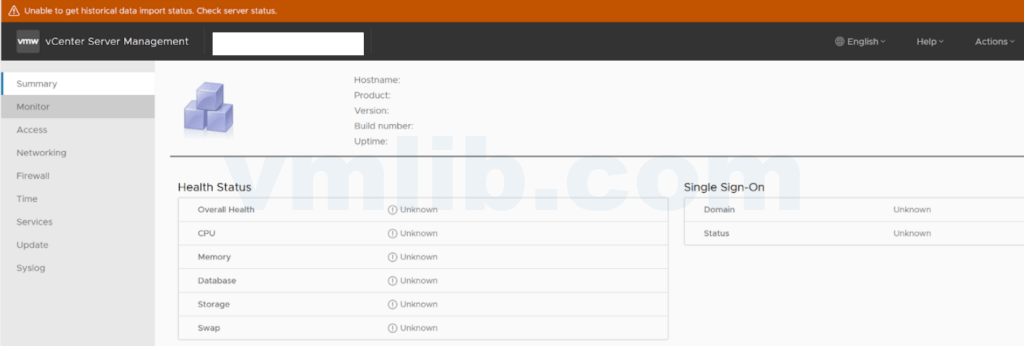
在 vCenter 8.0 環境以 ADFS 帳號登入 VAMI(port 5480)時,帳號本身屬於 SystemConfiguration.Administrators 或 vsphere.local/Administrators 群組,登入程序可以完成,但頁面頂端會跳出錯誤訊息:
Unable to get historical data import status. Check server status同時 Health 欄位與 Single Sign-On 欄位都顯示 unknown。這不是帳號密碼驗證失敗,也不是 VAMI 服務本身掛掉,而是後端權限檢查環節出問題。
日誌分析
登入 VAMI 後對應的後端服務會在 wcp log 留下紀錄,路徑為:
/var/log/vmware/wcp/wcpsvc.log在該 log 中可以看到關鍵一行:
Checking privileges for username: <DOMAIN>\USERNAME, groupnames <DOMAIN>\<DOMAIN>\GROUPNAMEADFS 帳號所屬的群組名稱被解析成 <DOMAIN>\<DOMAIN>\GROUPNAME,網域部分被重複附加了兩次,導致後續權限比對完全對不上,VAMI 前端拿不到後端回應,就顯示 unknown 與歷史資料匯入狀態錯誤。
根因
這個問題出在 vCenter 8.0 處理 ADFS Just-In-Time(JIT)Provisioning 群組的邏輯。vCenter 預期 ADFS 送過來的群組名稱只包含群組名稱部分,不應該帶完整 UPN 格式。但實際上 ADFS 端傳入的群組名稱已經帶有網域前綴,vCenter 又自動補一次網域,結果變成 <DOMAIN>\<DOMAIN>\GROUPNAME,權限檢查自然失敗。
要注意這跟 ADFS SSO 登入本身的 token 驗證是兩回事:ADFS 帳號可以成功登入 VAMI,代表 SSO 身分驗證流程是通的;問題在於 VAMI 後端 wcp 服務在做群組權限比對時,群組名稱格式被搞壞了。所以你會看到「登入成功但頁面壞掉」這種半通不通的狀態。
區分幾種帳號的行為差異
- ADFS 帳號(受影響):登入 VAMI 成功,但頁面顯示錯誤、Health 與 SSO 欄位 unknown。
- vsphere.local 本機 SSO 帳號(如 administrator@vsphere.local):權限檢查路徑不同,不經過 ADFS JIT 群組解析,可正常顯示 VAMI 各項狀態。
- root 本機帳號(SSH 登入):純作業系統層級帳號,不經過 VAMI 權限檢查流程,與本問題無關,但可用於採集 log。
解決方式
VMware 已在 vCenter 8.0 Update 3h 修復此問題。處理步驟如下:
- 確認目前 vCenter 版本,並比對錯誤訊息與 wcpsvc.log 是否符合本文特徵。
- 規劃升級至 8.0 U3h 或更新版本。
- 升級前如需進行 VAMI 管理操作,改用 vsphere.local 網域的本機 SSO 帳號登入,避開 ADFS 群組解析缺陷。
判斷重點
不要只看到 VAMI 顯示 unknown 就直接認定是 ADFS 缺陷。若使用 vsphere.local 帳號也出現相同問題,或 wcpsvc.log 沒有群組名稱重複附加網域的特徵,應回頭檢查 VAMI 與後端服務狀態。本文處理的是「ADFS 登入成功,但群組權限解析失敗」這個特定情境。
原文參考:vCenter 8 ADFS 用户登录 VAMI 报错:无法获取历史数据导入状态。本篇改為台灣維運用語,並收緊版本與根因判斷,避免只憑畫面訊息套用修正。
 VM技术助理